Витік CAPCOM ID: що сталося з 11,7 млн записів
Компанія Capcom повідомила про несанкціонований доступ до сервісу CAPCOM ID. За її даними станом на 22 жовтня 2026 року, інцидент зачепив 11 774 247 записів з електронними адресами та службовими даними облікових записів. Окремо підтверджено 196 випадків сторонньої зміни пароля. Це не означає, що зловмисники отримали паролі всіх 11,7 мільйона користувачів: компанія прямо зазначає, що не підтвердила викрадення початкових паролів, які встановлювали власники акаунтів.
Для гравця головний ризик зараз — не раптове зникнення куплених ігор, а шахрайські листи, які можуть виглядати як повідомлення служби підтримки Capcom. Розбираємо, які саме відомості потрапили під загрозу, що відомо про доступ до профілів і як безпечно перевірити свій обліковий запис.
Що сталося і коли про це дізналися
19 жовтня Capcom помітила підозрілу активність у CAPCOM ID, почала блокувати несанкціонований доступ і того самого дня підтвердила факт проникнення. Наступного дня компанія створила внутрішню групу реагування та встановила, що частина даних клієнтів стала доступною сторонній особі. 21 жовтня про інцидент повідомили поліцію префектури Осака й японський орган захисту персональних даних. Першу публічну заяву оприлюднили 22 жовтня, а 23 жовтня — уточнення щодо акаунтів, у яких сторонні особи змінили паролі.
Виробник заявляє, що визначив і усунув спосіб атаки, виконав екстрені захисні заходи та продовжує моніторинг. Це повідомлення компанії, а не незалежне підтвердження повної безпеки сервісу. Онлайн-функції, що використовують CAPCOM ID, за її інформацією, залишилися доступними, а можливість запускати ігри не постраждала.
Які дані опинилися під загрозою
Наймасштабніша частина інциденту — 11 774 247 записів, що містять електронні адреси та системні ідентифікатори. До службових відомостей Capcom відносить дату створення профілю, час останнього входу, кількість входів та IP-адресу клієнта під час останньої авторизації. Це кількість записів у повідомленні компанії; її не слід автоматично прирівнювати до числа унікальних людей, які зазнали шкоди.
Для 43 записів також зачеплено дату народження, стать, країну чи регіон та псевдонім. Окрема категорія — 196 облікових записів, у яких зловмисники без дозволу змінили пароль. Capcom повідомляє, що паролі цих акаунтів уже скинули. Компанія не підтвердила компрометацію паролів, спочатку встановлених власниками, і не включає платіжні картки до переліку зачеплених відомостей.
Оновлення від 23 жовтня додає важливу деталь: через зміну паролів стороння особа зайшла на сторінки японського магазину e-Capcom у 19 із 196 акаунтів. У цих 19 випадках під загрозою опинилися імена, телефони, поштові адреси, дата народження, історія покупок, звернення до підтримки та збережені адреси. Capcom не виявила аналогічного витоку через зміну пароля для решти відповідних акаунтів. Це окремий, значно вужчий епізод, який не можна поширювати на всі мільйони записів.
Чому користувачеві варто остерігатися фішингу
Електронна адреса сама по собі не дає доступу до акаунта. Але разом із назвою сервісу, на якому вона зареєстрована, її можна використати для переконливого шахрайського повідомлення. Наприклад, лист може стверджувати, що обліковий запис заблокований після витоку, і вимагати негайно перейти за посиланням для підтвердження пароля. Саме такі повідомлення Capcom називає одним із можливих наслідків інциденту.
Наявність службових даних про входи не означає, що нападник контролює ваш пристрій. Так само відсутність підтвердженого витоку паролів не гарантує, що конкретний профіль не зазнав стороннього доступу. Тому корисніше перевірити стан свого акаунта, ніж орієнтуватися лише на гучну цифру в заголовку.
Незалежне видання Engadget, описуючи заяву Capcom 24 жовтня, також звернуло увагу насамперед на ризик фішингових листів. Водночас журналістське повідомлення не є незалежним технічним аудитом інфраструктури компанії — висновки про масштаби витоку базуються на оприлюднених даних виробника.
Що зробити власнику CAPCOM ID
Перевірте профіль без переходу з листа. Якщо надходить повідомлення про злам або вимогу повторно ввійти, не натискайте кнопку всередині нього. Самостійно відкрийте знайомий офіційний сайт CAPCOM ID або застосунок, яким зазвичай користуєтеся. Переконайтеся, що можете увійти, а контактні дані та налаштування профілю залишилися вашими.
Змініть пароль, якщо є ознаки стороннього доступу. Особливо важливо зробити це, якщо ви отримали справжнє сповіщення про скидання пароля, якого не замовляли, або помітили незнайомі зміни. Новий пароль має бути унікальним: не використовуйте той самий набір символів для пошти, ігрового профілю та інших сервісів. Якщо старий пароль повторюється деінде, замініть його й там. Менеджер паролів допоможе уникнути повторного використання.
Захистіть електронну пошту. Саме через поштову скриньку зазвичай відновлюють доступ до інших сервісів. Перевірте її пароль, активні сеанси й доступні способи додаткового підтвердження входу. Якщо поштовий сервіс підтримує двофакторний захист, увімкніть його. Не варто припускати, що такий самий спосіб захисту обов’язково доступний у CAPCOM ID: перевіряйте функції в налаштуваннях конкретного сервісу.
Не передавайте коди підтвердження. Шахрай може назвати себе працівником підтримки й попросити код із листа або SMS. Справжній код входу чи відновлення не потрібно диктувати сторонній особі. Якщо підозрілий лист містить вкладення, не відкривайте його лише тому, що в оформленні є знайомий логотип.
Стежте за офіційними повідомленнями. Capcom обіцяє повідомляти постраждалих користувачів та організувала спеціальні канали підтримки. Якщо доступ до профілю втрачено, звертайтеся через офіційний центр підтримки, адресу якого краще знайти самостійно, а не копіювати з випадкового повідомлення.
Чи потрібно припиняти грати в Street Fighter та інші ігри
Підстав стверджувати, що всі ігри Capcom стали небезпечними, немає. За офіційним повідомленням, ігрові сервіси CAPCOM ID працюють, а інцидент не вплинув на можливість запуску ігор. Ризик стосується насамперед персональних відомостей і потенційних спроб обману власників профілів. Водночас безпечний вхід до гри не скасовує потреби перевірити обліковий запис.
Для користувачів в Україні рекомендації такі самі, як і для власників CAPCOM ID в інших країнах. Компанія наводить глобальну кількість зачеплених записів, але не оприлюднила окрему підтверджену цифру для України. Тому немає підстав називати конкретну кількість постраждалих українських гравців.
Висновок: це серйозний інцидент із персональними даними, але не підтверджений масовий витік паролів або банківських карток. Найрозумніші дії зараз — перевірити власний CAPCOM ID, захистити пошту, не переходити за підозрілими посиланнями та чекати адресного повідомлення від компанії, якщо воно стосується вашого профілю.
Джерела
Офіційні повідомлення Capcom від 22 та 23 жовтня 2026 року про несанкціонований доступ до CAPCOM ID; незалежне висвітлення Engadget від 24 жовтня 2026 року. Числа та висновки про охоплення інциденту наведено за заявами Capcom, а не за результатами незалежної технічної експертизи.
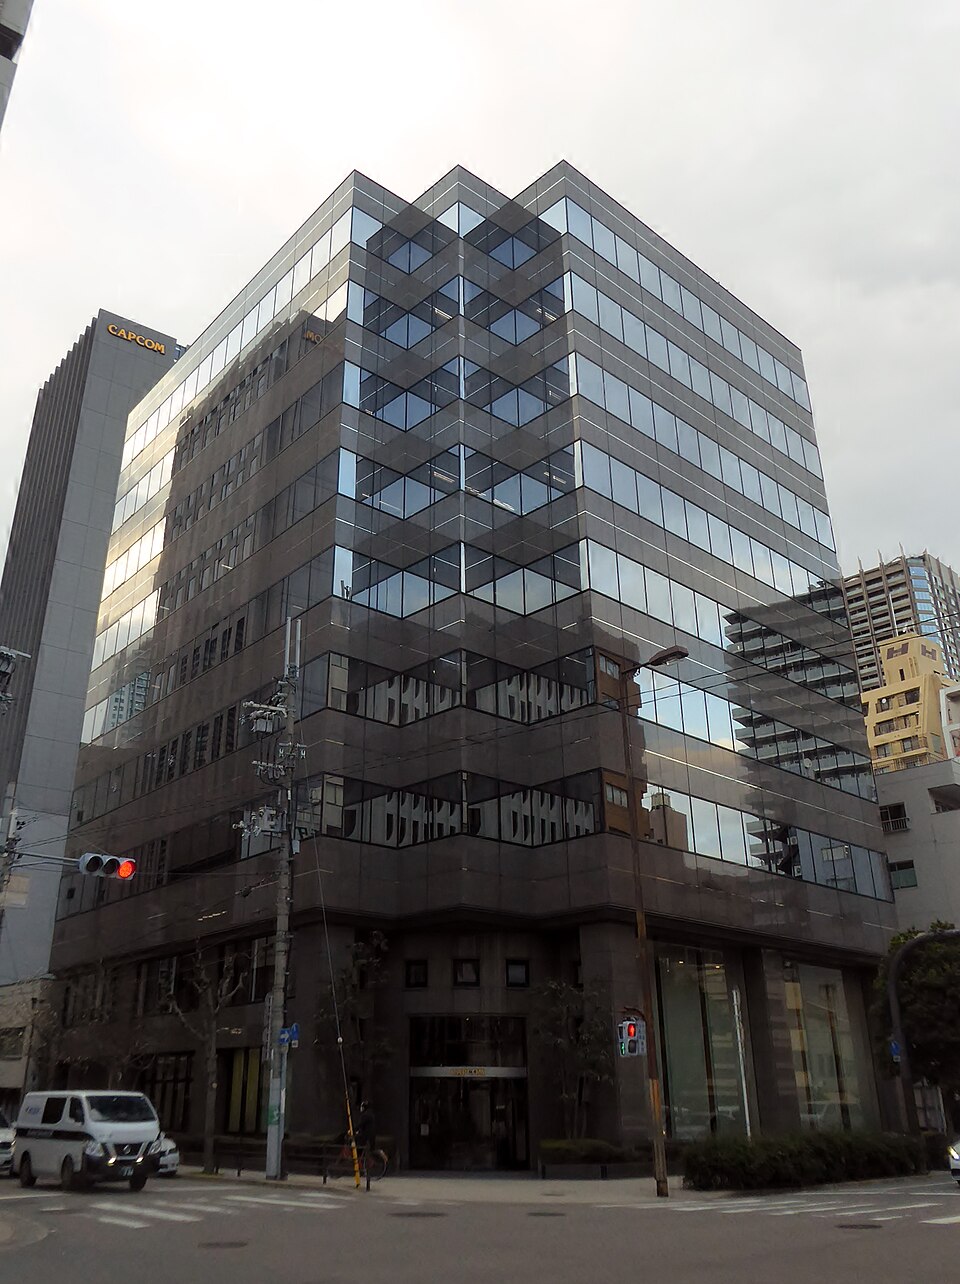
Джерела зображень: головне фото — Tokumeigakarinoaoshima, «CAPCOM CO., LTD. headquarters», Wikimedia Commons, сторінка файлу, ліцензія CC BY-SA 4.0; кадр гри Street Fighter 6 — Capcom France, Wikimedia Commons, сторінка файлу, ліцензія CC BY 3.0. Зображення ілюстративні, не показують процес або наслідки кібератаки.