WPSplinter: небезпечна вразливість Wi-Fi роутерів
Домашній маршрутизатор зазвичай сприймається як непомітна коробка, яка просто роздає інтернет. Але саме через неї проходить зв’язок смартфонів, ноутбуків, телевізорів та пристроїв розумного дому. Дослідник безпеки Квентін Кайзер описав WPSplinter — проблему в старому програмному компоненті Broadcom, яка на певних роутерах дає змогу атакувати пристрій через Wi-Fi, навіть не знаючи пароля мережі. У жовтні 2026 року про результати повідомили кілька незалежних технологічних видань. Найважливіше для власника роутера — не панікувати через назву виробника, а з’ясувати модель, прошивку та наявність підтримки.
Ця історія відрізняється від звичних повідомлень про зламані паролі: вразливість стосується обробки службових повідомлень у програмному забезпеченні, а не слабкої комбінації символів. Водночас немає підстав вважати, що всі роутери з логотипом Broadcom чи будь-якого іншого бренду автоматично вразливі. Дослідник опублікував підтверджені приклади та неповний список пристроїв; перевірка конкретної версії залишається принциповою.
Що сталося і чому новина актуальна
16 жовтня 2026 року Кайзер представив дослідження на конференції Hexacon у Парижі. Він виявив проблеми в застарілій реалізації Wi-Fi Protected Setup, яку Broadcom постачала виробникам мережевого обладнання. За словами дослідника, відповідний код існує щонайменше з 2010 року, а певні виправлення з’явилися ще у 2018-му. Однак частина реальних пристроїв продовжує використовувати небезпечний компонент. 26 жовтня TechRadar знову привернув увагу до проблеми, пояснивши наслідки для власників домашніх мереж.
Першоджерелом є публікація самого Кайзера та його сторінка WPSplinter з переліком моделей. Незалежні описи також оприлюднили The Register і Golem.de. Ці джерела підтверджують сам факт демонстрації атаки, але не дають підстав оголошувати всі мільйони потенційно сумісних пристроїв фактично зламаними.
Як працює небезпека — без складних технічних термінів
WPS — це функція швидкого підключення до Wi-Fi. Замість введення довгого пароля користувач іноді може натиснути кнопку на маршрутизаторі або скористатися PIN-кодом. Для такого підключення пристрої обмінюються службовими повідомленнями. У старому компоненті WPS Monitor від Broadcom ці повідомлення могли надходити частинами, а програмний код некоректно перевіряв, скільки пам’яті потрібно для їхнього об’єднання. Спеціально сформований набір частин здатний пошкодити пам’ять уразливого обладнання.
Наслідки залежать від конкретної моделі та програмного оточення. У дослідницьких демонстраціях вдалося прочитати дані з пам’яті пристрою або запустити на ньому сторонній код. На одному шлюзі оператора Orange Belgium Кайзер отримав ключ бездротової мережі, а на іншому, від Proximus, продемонстрував виконання команд. Це серйозніше, ніж можливість просто вгадати пароль: зловмисник може націлюватися на сам маршрутизатор. Водночас ці результати стосуються конкретних протестованих пристроїв, а не кожного домашнього роутера.
Чи може атакувати хтось із іншого міста
Важливе уточнення: описаний шлях атаки вимагає перебування в зоні приймання Wi-Fi. Це не тотожне зламу через інтернет із довільної країни. Потенційним джерелом небезпеки може бути людина неподалік квартири, офісу або громадського місця, де працює вразлива точка доступу. Реальна відстань залежить від обладнання та умов радіозв’язку. Дослідник повідомляє, що атака може працювати на помітній відстані, але універсальної гарантованої дальності для всіх роутерів не наведено.
Так само слід відрізняти демонстрацію можливості зламу від доказів масових атак. The Register прямо зазначає, що Кайзер не повідомляв про підтверджене використання WPSplinter злочинцями в реальних мережах. Отже, коректний висновок — існує підтверджена технічна небезпека для певного обладнання, а не встановлена хвиля заражень усіх домашніх роутерів.
Які моделі та чипи згадує дослідник
У першому дослідженні названо старі платформи Broadcom на базі eCos — BCM3380, BCM3383 та BCM33834. Також згадано низку Linux-платформ, зокрема BCM3390, BCM65xx і BCM68xx. Але назва чипа сама собою не замінює перевірки прошивки: виробники могли використовувати різні програмні компоненти, а оновлення могли змінити стан захисту. Окремий роутер із певним чипом не слід автоматично записувати до списку вразливих без перевірки конкретної реалізації.
Кайзер продемонстрував проблему на шлюзах бельгійських провайдерів: серед них ASKEY TCG3000, Sagemcom BBOX3V+, а також низка моделей Netgear і Technicolor. На сторінці проєкту опубліковано ширший перелік із позначками про підтвердження та версії програмного забезпечення. Цей список може поповнюватися. Наявність у ньому торговельної марки не означає, що всі її моделі небезпечні, а відсутність моделі не є доказом повної безпеки.
Що означають повідомлення про мільйони пристроїв
У Бельгії дослідник приблизно оцінив кількість потенційно зачеплених операторських шлюзів у 1,56 мільйона. Він сам називає цю оцінку попередньою: вона спирається на дані про абонентів і моделі обладнання, а не на індивідуальне тестування кожного пристрою. Для всього світу точного підтвердженого числа немає. Саме тому заголовок про «мільйони роутерів» варто читати як оцінку масштабу можливого поширення старого коду, а не як готовий реєстр уражених домогосподарств.
Після публікації ситуація вже почала змінюватися. У доповненні від 20 жовтня Кайзер повідомив, що бельгійський оператор Telenet перевірив обладнання і не знайшов у своїй мережі вразливого процесу WPS Monitor. Proximus, за його інформацією, централізовано вимкнув WPS на відповідних шлюзах і готував повне оновлення. Це важлива деталь: навіть серед операторів однієї країни ризики та заходи захисту різняться. Заяви про ці кроки походять від дослідника, а не від незалежного аудиту кожної мережі.
Чому старий патч не розв’язав проблему
Виробник мікросхеми постачає не лише апаратні компоненти, а й програмні набори, на основі яких інші компанії створюють прошивки для власних роутерів. Якщо нова версія такого набору вже безпечніша, це не означає, що всі раніше продані пристрої автоматично її отримали. Оператор або виробник маршрутизатора повинен адаптувати, протестувати та розгорнути оновлення. Для обладнання, підтримка якого давно завершилася, цей процес може взагалі не відбутися.
23 жовтня Кайзер оприлюднив додатковий аналіз виправлення 2018 року. За його реконструкцією, старі перевірки розміру даних не усували всі небезпечні випадки, хоча реальна можливість використання помилки залежить від програмної бібліотеки та збірки. Водночас дослідник окремо застерігає: реконструкція базується на доступних зразках коду, а не на повному офіційному журналі Broadcom. Отже, некоректно стверджувати, що будь-яка прошивка з позначкою «оновлено у 2018 році» неодмінно вразлива або, навпаки, гарантовано захищена.
Чому зміна пароля не вирішує саме цю проблему
Складний пароль Wi-Fi залишається важливою складовою звичайної безпеки. Він ускладнює несанкціоноване підключення та захищає від багатьох інших загроз. Але WPSplinter може спрацьовувати ще до успішної авторизації в мережі. Тому заміна пароля сама собою не прибирає помилку в обробнику службових повідомлень. Навіть сучасний пароль і ввімкнене шифрування не можуть виправити програмний код, який неправильно працює з пам’яттю.
Вимкнення WPS у вебінтерфейсі роутера — розумна загальна практика, якщо функція не потрібна. Проте для WPSplinter її недостатньо вважати гарантованим захистом: за поясненням дослідника, перемикач у налаштуваннях не завжди повністю прибирає вразливий обробник із роботи. Різниця між користувацьким перемикачем і централізованими змінами оператора також може бути суттєвою. Тому після вимкнення WPS перевірку прошивки та звернення до виробника все одно варто продовжити.
Як перевірити свій роутер без ризикованих експериментів
Перший крок — записати точну назву моделі, апаратну ревізію та версію прошивки. Ці дані зазвичай містяться на наклейці знизу пристрою або у сторінці його керування. Назва на кшталт «TP-Link» чи «Netgear» без моделі мало що говорить: під одним брендом можуть продаватися десятки зовсім різних пристроїв. Якщо роутер наданий провайдером, варто також з’ясувати, чи встановлює він оновлення автоматично та чи можна замінити обладнання без втрати послуги.
Другий крок — звірити конкретну модель і версію з переліком дослідника та офіційною сторінкою підтримки виробника. Якщо пристрій не знайдено, це ще не означає відсутності ризику: список неповний. Якщо знайдено, потрібно перевірити, чи є вже новіша прошивка, і чи стосується повідомлення саме вашої апаратної ревізії. Не слід завантажувати випадкові «патчі WPSplinter» з форумів або запускати невідомі скрипти на основному домашньому роутері.
Третій крок — установити офіційне оновлення, якщо воно доступне. Під час оновлення важливо не відключати живлення й користуватися інструкцією саме для своєї моделі. Якщо підтримку припинено або постачальник не може пояснити стан безпеки, доцільно розглянути заміну маршрутизатора. Новіший пристрій не гарантує абсолютної невразливості, але чинна підтримка та регулярні виправлення мають практичне значення.
Що запитати в інтернет-провайдера
Власникам орендованих або встановлених оператором шлюзів варто поставити кілька конкретних запитань: яка точна модель і ревізія обладнання, чи використовується в прошивці старий Broadcom WPS Monitor, чи перевіряв оператор WPSplinter, коли було останнє оновлення та чи планується заміна пристроїв без підтримки. Такий запит корисніший за загальне «чи безпечний роутер?», на яке служба підтримки може відповісти шаблонною фразою.
Якщо провайдер не може надати однозначну відповідь, варто попросити передати звернення технічним фахівцям. Для деяких старих шлюзів одним із варіантів може бути вимкнення їхнього Wi-Fi та використання власного актуального маршрутизатора. Проте режим моста й сумісність із мережею провайдера потрібно узгодити заздалегідь: самовільна зміна режимів може залишити домівку без інтернету, телефонії або телебачення. Такий варіант не є універсальною інструкцією для кожної мережі.
Чи підтверджена небезпека саме для України
Опубліковані демонстрації стосуються насамперед обладнання бельгійських операторів та програмних компонентів, які можуть зустрічатися в різних країнах. Наразі немає перевірених даних про кількість вразливих маршрутизаторів в Україні, про конкретних українських провайдерів із цією проблемою або про підтверджені місцеві атаки WPSplinter. Приписувати ризик певному українському оператору без перевірки його обладнання було б неправильно.
Практичний український контекст полягає в іншому: домашні мережі часто роками працюють на одному й тому самому роутері, а користувачі не завжди знають, хто відповідає за прошивку. Тому перевірка моделі та підтримки корисна незалежно від того, чи з’явиться окреме повідомлення про WPSplinter в Україні. Особливо це стосується обладнання, яке давно не отримувало оновлень і використовується для роботи, банківських операцій або керування домашніми пристроями.
Що ще варто зробити для домашньої мережі
Окрім перевірки WPSplinter, варто змінити стандартний пароль адміністратора роутера, якщо він досі типовий, вимкнути віддалене керування з інтернету без потреби та переглянути список підключених пристроїв. Гостьова мережа допомагає відокремити від основних комп’ютерів деякі менш захищені пристрої. Це загальні заходи кібергігієни, а не спеціальне виправлення WPSplinter: вони не усувають помилку в прошивці, але зменшують кількість інших очевидних ризиків.
Також не варто плутати WPS із WPA2 або WPA3. Перший механізм спрощує підключення пристроїв, а другі визначають способи захисту бездротового з’єднання. Перехід на сучасніше шифрування корисний, коли його підтримують усі пристрої, але не є доказом, що старий WPS Monitor відсутній. Найнадійніший орієнтир — конкретне виправлення в прошивці або підтвердження від виробника, що вразливий компонент не використовується.
Чому ця історія важлива під час купівлі нового роутера
Покупець зазвичай порівнює швидкість, стандарт Wi-Fi, кількість антен і ціну. WPSplinter нагадує про ще один критерій — тривалість програмної підтримки. Пристрій може залишатися цілком працездатним, але роками не отримувати виправлень. Перед купівлею доцільно перевірити на сайті виробника дату останньої прошивки, наявність публічних повідомлень про безпеку та політику оновлень. Особливо обережно слід ставитися до вживаних операторських шлюзів із невідомою історією підтримки.
Не потрібно робити висновок, що всі старі маршрутизатори слід негайно викинути. Якщо модель отримує актуальні патчі й виробник підтверджує усунення відповідної проблеми, заміна лише через гучний заголовок може бути зайвою. Проте відсутність підтримки та неможливість перевірити прошивку — вагомі аргументи на користь нового пристрою, особливо якщо через старий роутер проходять важливі дані.
Головний висновок для власника
WPSplinter — не історія про те, що пароль Wi-Fi раптом перестав мати значення. Це приклад того, як старий компонент прошивки може залишатися небезпечним навіть тоді, коли користувач виконує звичайні правила захисту мережі. Дослідник показав реальну технічну можливість атаки на окремі пристрої, а незалежні видання перевірили її контекст. Але масштаби в Україні, повний перелік моделей і фактичне використання зловмисниками не підтверджені. Розумна реакція — встановити модель роутера, перевірити оновлення, звернутися до виробника або провайдера й замінити обладнання без підтримки, якщо іншого надійного способу усунути ризик немає.
Джерела фактів
Квентін Кайзер — первинне дослідження, 16.10.2026; аналіз патча, 23.10.2026; публічний перелік WPSplinter; TechRadar, 26.10.2026; The Register, 19.10.2026; Golem.de, 20.10.2026.
Джерела зображень
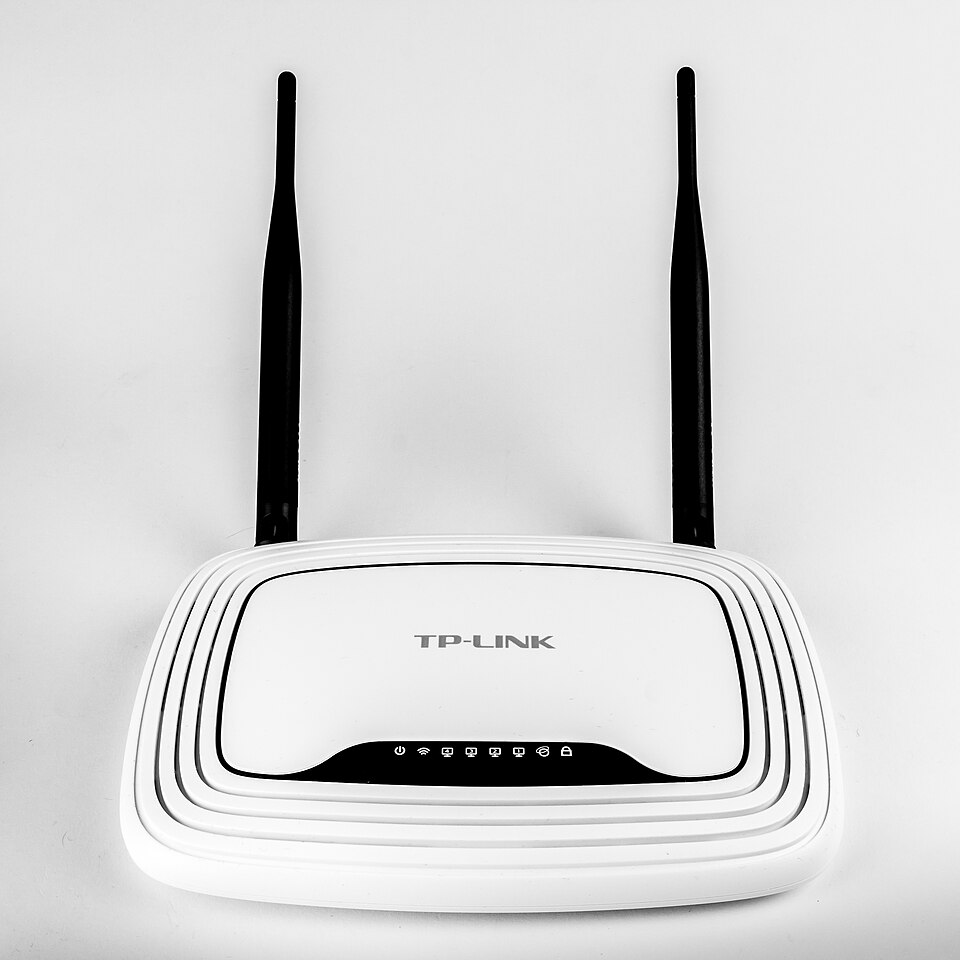
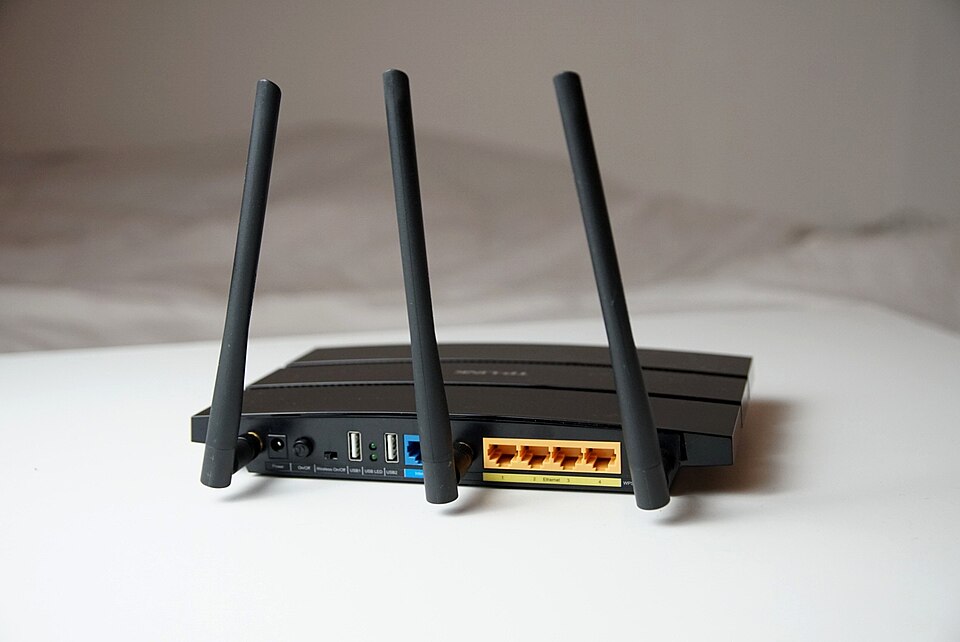
Головне фото: TP-Link TL-WR841N-2920.jpg, © Raimond Spekking / CC BY-SA 4.0, Wikimedia Commons. Друга ілюстрація: Wlan-router-tp-link-backside.jpg, автор Pictures of things / CC BY-SA 4.0, Wikimedia Commons. Обидва фото ілюстративні: самі зображені моделі не названі тут підтверджено вразливими.